JWT(JSON Web Token)
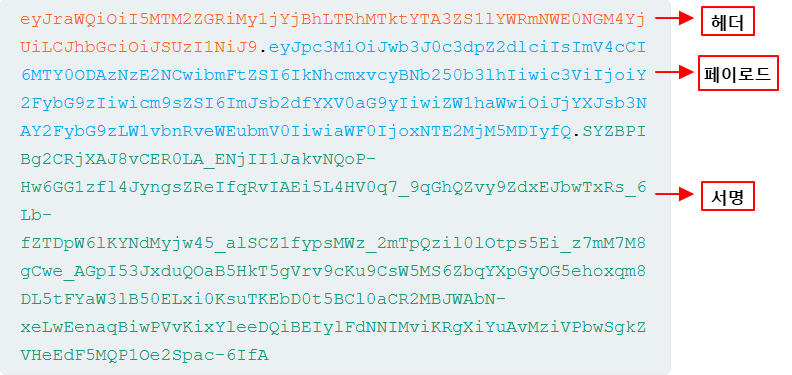
JWT란? JWT(JSON Web Token): 사용자 인증 정보 및 권한 정보를 JSON 형태로 담아 서버와 클라이언트 간에 주고받는 토큰 기반 인증 방식. JWT는 헤더(알고리즘/토큰 타입), 페이로드(사용자 정보/권한 등 클레임), 서명(위변조 방지를 위한 서명) 세 부분으로 구성되며, 점(.)으로 구분되어 하나의 문자열로 전달된다. 헤더와 ...
JWT란? JWT(JSON Web Token): 사용자 인증 정보 및 권한 정보를 JSON 형태로 담아 서버와 클라이언트 간에 주고받는 토큰 기반 인증 방식. JWT는 헤더(알고리즘/토큰 타입), 페이로드(사용자 정보/권한 등 클레임), 서명(위변조 방지를 위한 서명) 세 부분으로 구성되며, 점(.)으로 구분되어 하나의 문자열로 전달된다. 헤더와 ...
SSTI 란? 템플릿 엔진의 고유 문법을 이용해 악성 페이로드를 삽입하고, 이를 서버 측에서 실행하는 공격. CSTI는 브라우저에서 실행되는 반면 SSTI는 서버에서 실행되는 공격. 둘 다 템플릿 엔진의 고유 문법을 이용해서 악의적인 입력을 템플릿에 이용하는데, 피해자가 각각 클라이언트 / 서버로 다름. 따라서 CSTI는 최대 XSS 공격으로 연계...
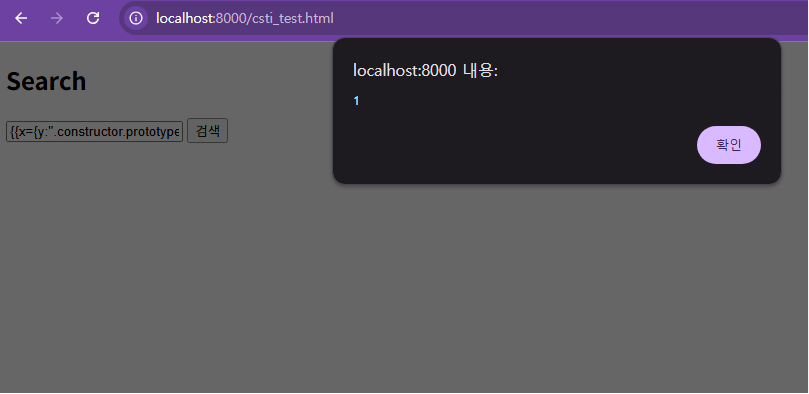
CSTI 란? 사용자 입력이 클라이언트에서 평가되는 템플릿에 주입되어, 클라이언트 측 템플릿 엔진이 그걸 표현식으로 실행하게 만드는 공격. 클라이언트 측 템플릿 프레임워크를 사용하는 애플리케이션이 웹 페이지에 사용자 입력을 동적으로 삽입할 때 발생한다. 페이지 렌더링 시 프레임워크가 악의적인 입력값으로 생성한 표현식을 실행하면서, 크로스 사이트 스...
이전 게시글에서 이어서 씀~~ CVE-2023-0386 익스플로잇 시도 CVE-2023-0386 설명 CVE-2023-0386 CVE-2023-0386은 OverlayFS라는 파일시스템 기능의 일종의 버그이다. OverlayFS: 읽기전용 원본(lower) 위에 쓰기가능한 층(upper)을 겹쳐서, 원본은 안 건드리면서 수정한 것처럼 보이게 하...
ISMS-P 정리 1. ISMS / ISMS-P란? ISMS (정보보호 관리체계 인증): 정보보호를 위한 일련의 조치와 활동이 인증기준에 적합함을 한국인터넷진흥원(KISA) 또는 인증기관이 증명하는 제도 ISMS-P (정보보호 및 개인정보보호 관리체계 인증): 위 정보보호에 더해 개인정보보호를 위한 조치까지 포함하여 인증하는 제도 (ISM...
파일 업로드 실습 (2) 에서 좀 더 나가서, 리버스쉘 연결하고 권한 상승까지 해보고 싶어져서 진행한 실습. 그래서 (2)에서 적용했던 보안 설정 전부 되돌렸다… fileinfo로 MIME 타입 검증하던 부분 지우고, .htaccess에서 php/lib/inc 파일에 대한 직접 URL 호출을 막던 설정도 주석 처리함. 다시 취약해진 업로드 ...
1. Executive Summary 본 보고서는 자체 개발한 PHP 기반 회원 게시판 시스템에 대해 수행한 취약점 진단 결과를 정리한 문서입니다. 진단 결과 다음과 같은 주요 취약점이 확인되었습니다. 주요 발견사항 항목 영향 에러 페이지 적용 미흡 서버 정보...
1. Executive Summary 본 보고서는 자체 개발한 PHP 기반 회원 게시판 시스템에 대한 취약점 진단 결과를 담고 있습니다. 진단 결과, SSRF(Server-Side Request Forgery) 취약점이 확인되었으며, 이를 통해 내부 서버 정보 확인은 물론 file:// 스킴을 이용한 서버 내부 파일 탈취까지 가능한 시나리오가 확인되...
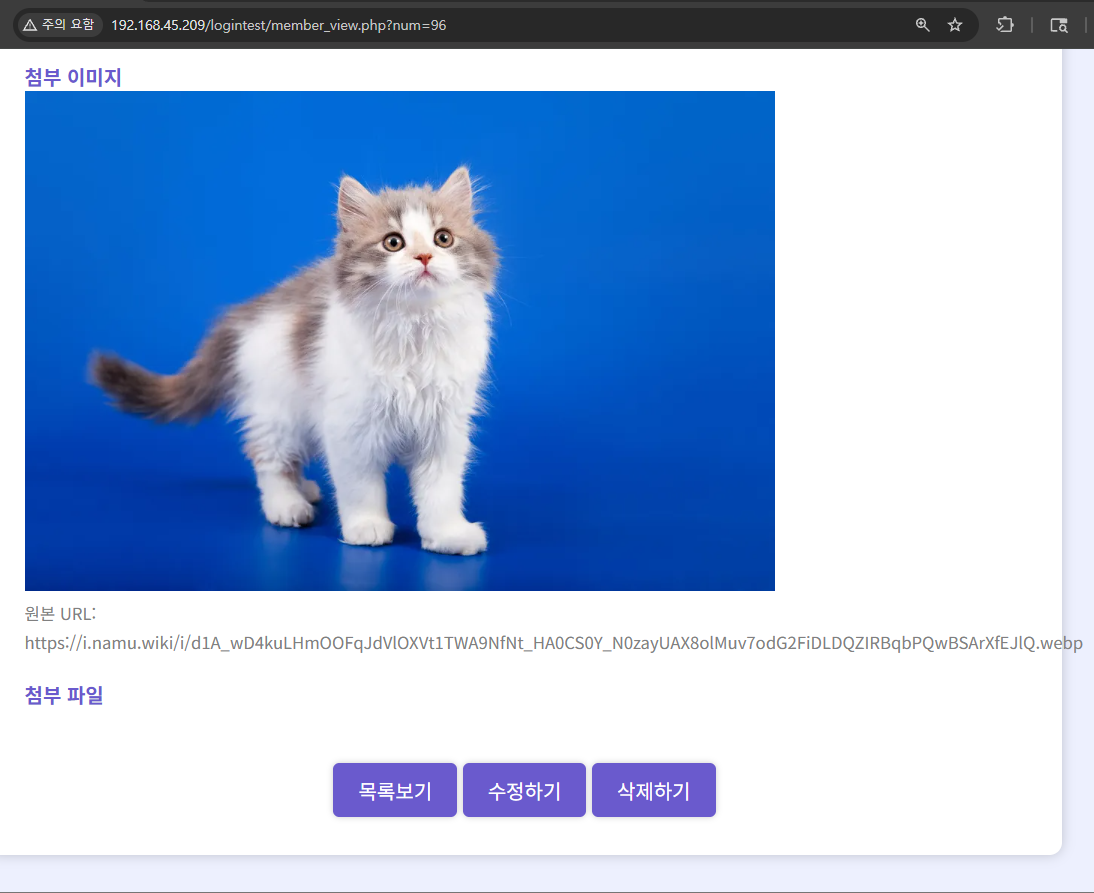
SSRF(Server-Side Request Forgery)는 서버가 공격자가 지정한 URL로 요청을 보내도록 유도하는 취약점이다. 내부 네트워크 자원에 대한 접근이나 서버 내부 파일 탈취 등에 악용될 수 있어 크리티컬한 취약점 중 하나. 실습 환경 취약한 기능 추가 사실 내가 전에 만들어둔 APM 게시판에는 SSRF 취약점이 없었다… URL...
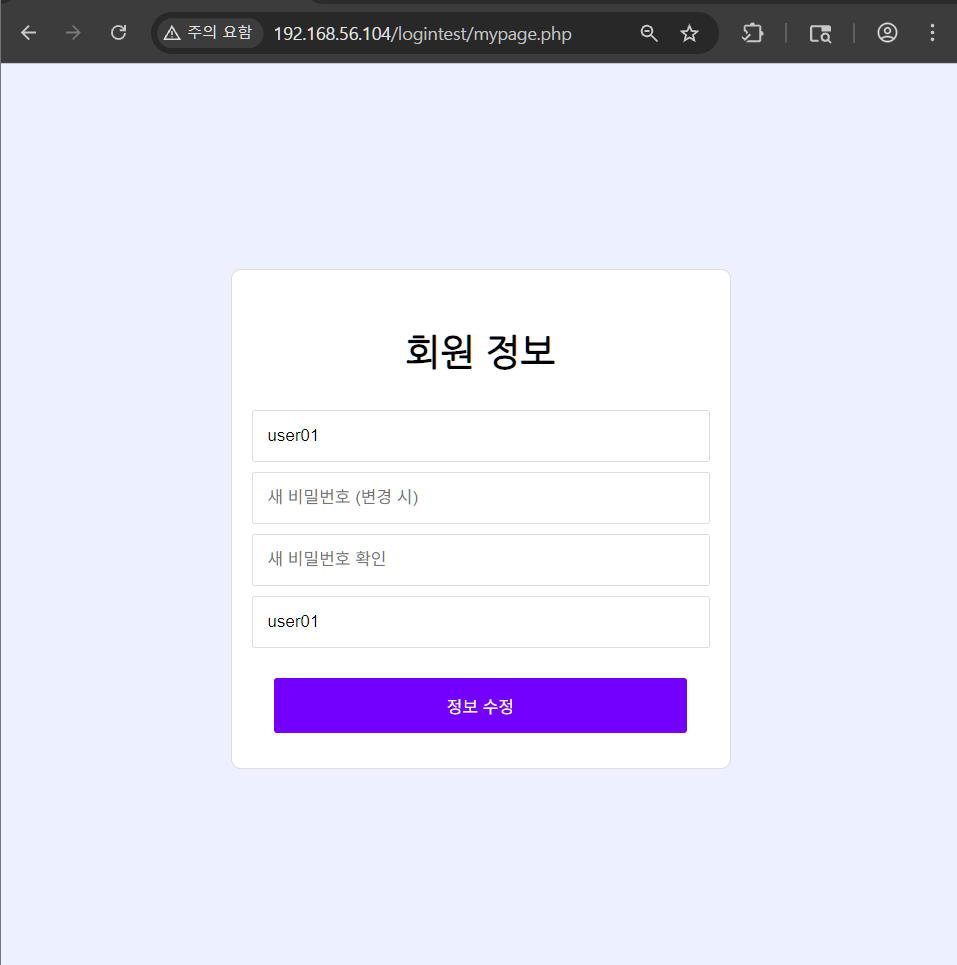
1. Executive Summary 본 보고서는 자체 개발한 PHP 기반 회원 게시판 시스템에 대한 취약점 진단 결과를 담고 있습니다. 진단 결과, Stored XSS와 CSRF(Cross-Site Request Forgery) 취약점이 복합적으로 존재하여, 공격자가 게시글 하나로 관리자 계정을 탈취할 수 있는 시나리오가 확인되었습니다. 주요 발...