[VAPT Report] 기타 취약점 분석
1. Executive Summary
본 보고서는 자체 개발한 PHP 기반 회원 게시판 시스템에 대해 수행한 취약점 진단 결과를 정리한 문서입니다. 진단 결과 다음과 같은 주요 취약점이 확인되었습니다.
주요 발견사항
| 항목 | 영향 |
|---|---|
| 에러 페이지 적용 미흡 | 서버 정보 노출로 추가 공격 벡터 제공 |
| 약한 비밀번호 정책 | 비밀번호 무차별 대입에 취약 |
| 불충분한 인증 절차 | 마이페이지 접근 시 개인정보 노출 위험 |
| 불충분한 권한 검증 | 관리자 기능 임의 조작 가능 |
| 파일 다운로드 | 경로 조작으로 로컬 파일 유출 가능 |
| 데이터 평문 전송 | 인증 정보 도청 및 계정 탈취 위험 |
2. 취약점 상세 분석
2.1 에러 페이지 적용 미흡
존재하지 않는 페이지를 요청할 때 서버 정보가 포함된 에러 화면이 노출됩니다. 이는 추가적인 시스템 정보 수집 및 공격 시나리오 탐색에 사용될 수 있습니다.
- 영향: 서버 정보 유출, 공격자 정보 수집 용이
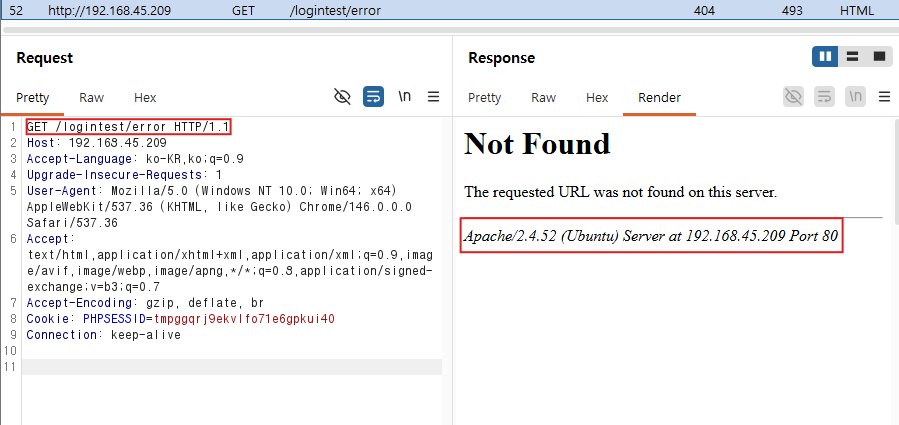 Figure 1: 에러 페이지 적용 미흡
2.2 약한 비밀번호 정책
회원가입 시 pass와 같이 단순한 비밀번호를 허용합니다. 약한 비밀번호는 무차별 대입 공격에 취약하며, 계정 탈취 위험을 증가시킵니다.
- 영향: 계정 무단 접근, 인증 우회 위험
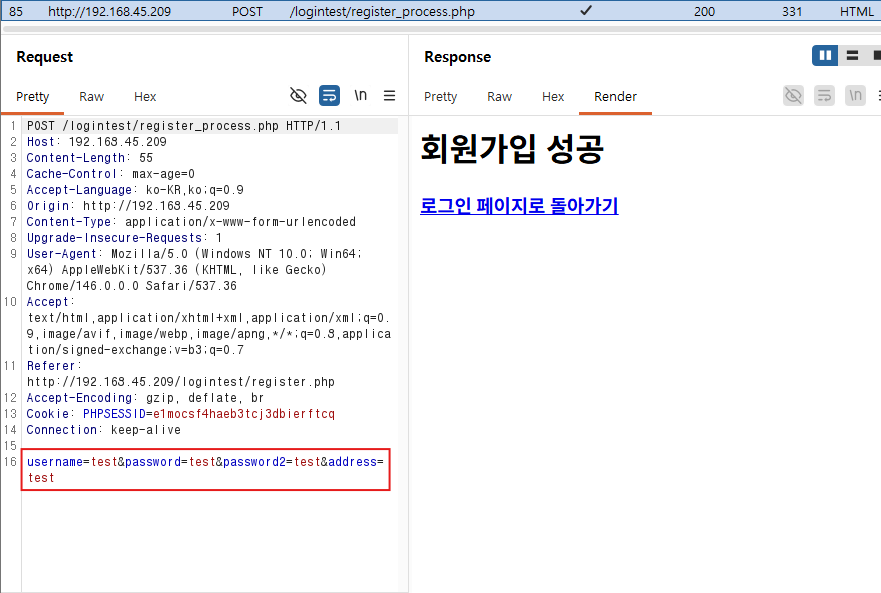 Figure 2: 약한 비밀번호로 회원가입 성공
2.3 불충분한 인증 절차
마이페이지 접근 시 추가 본인 확인 절차가 없어 URL만 알면 다른 사용자의 마이페이지에 접근할 수 있습니다. 이는 개인정보 노출과 권한 관리 실패로 이어집니다.
- 영향: 개인정보 노출, 세션 탈취, 사용자 데이터 유출
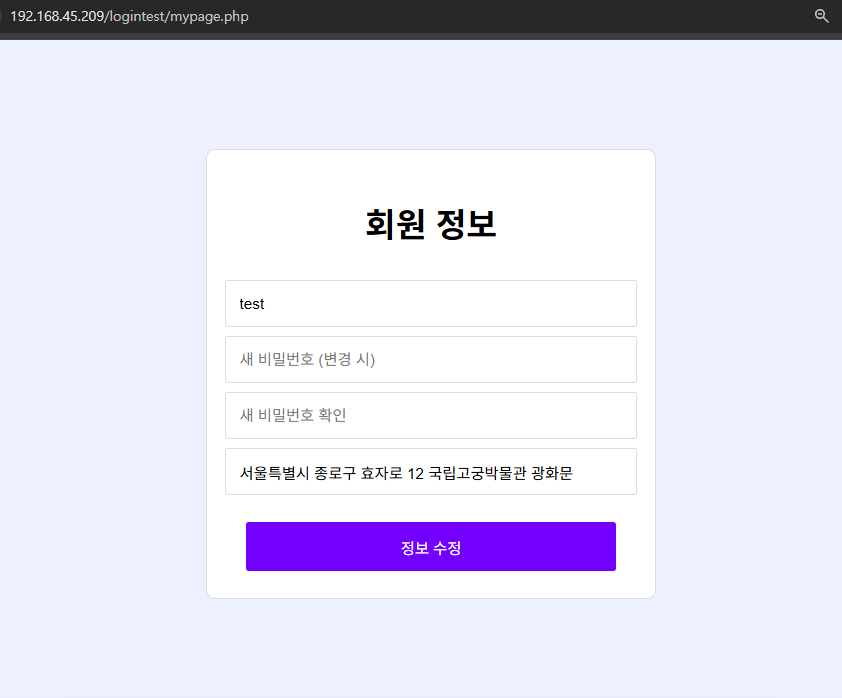 Figure 3: 마이페이지 본인 확인 없이 접근 가능
2.4 불충분한 권한 검증
관리자 전용 기능에 대한 권한 검증이 미흡하여 일반 계정으로 관리자 게시글을 수정하거나 삭제할 수 있습니다.
- 영향: 콘텐츠 위변조, 서비스 무결성 손상, 관리자 기능 악용
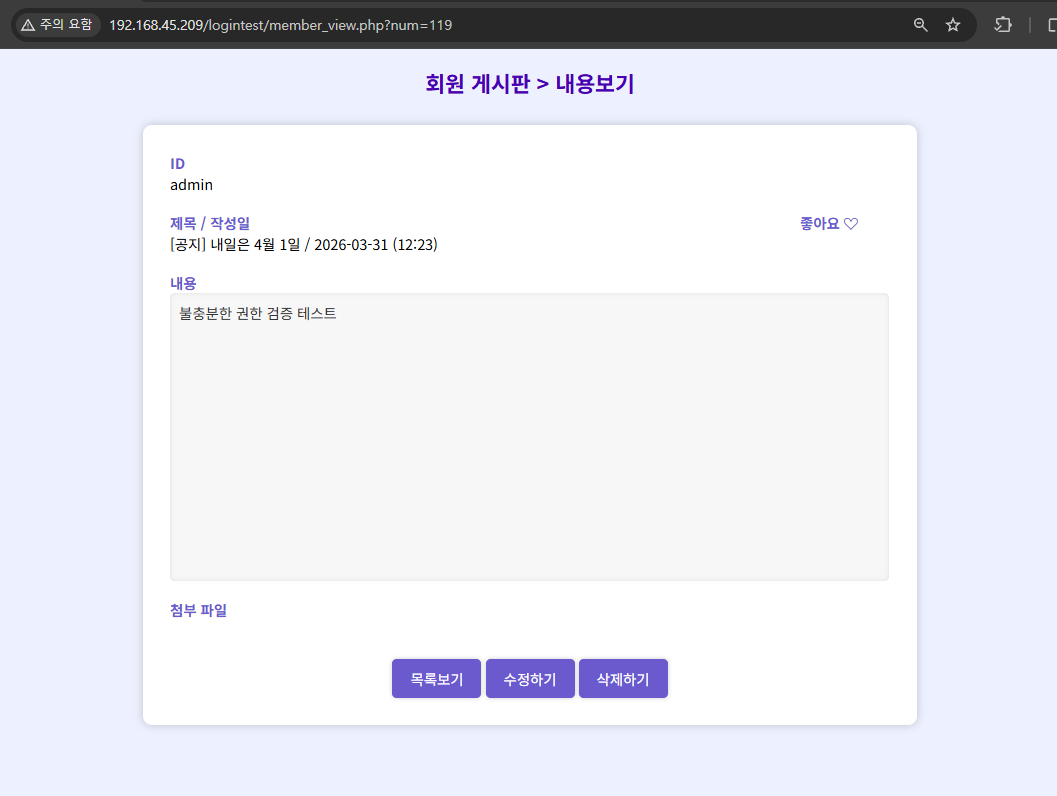 Figure 4: admin 계정으로 공지 작성
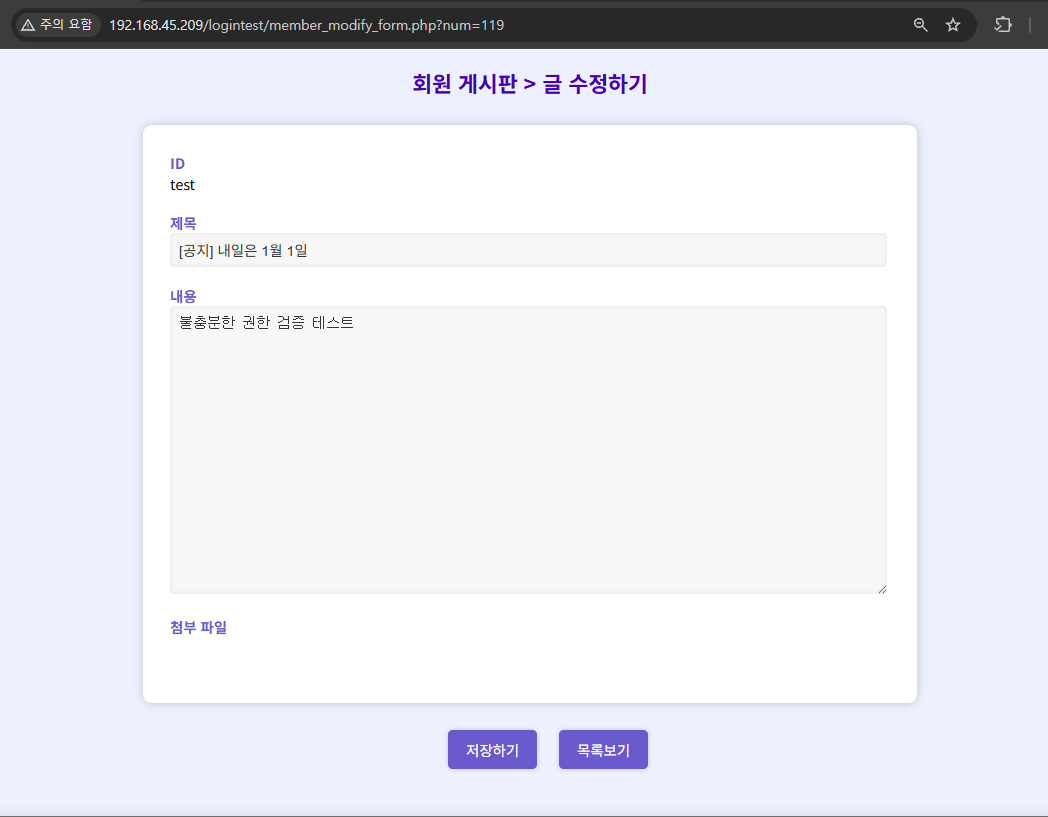 Figure 5: test 계정으로 공지 글 수정 페이지 접근
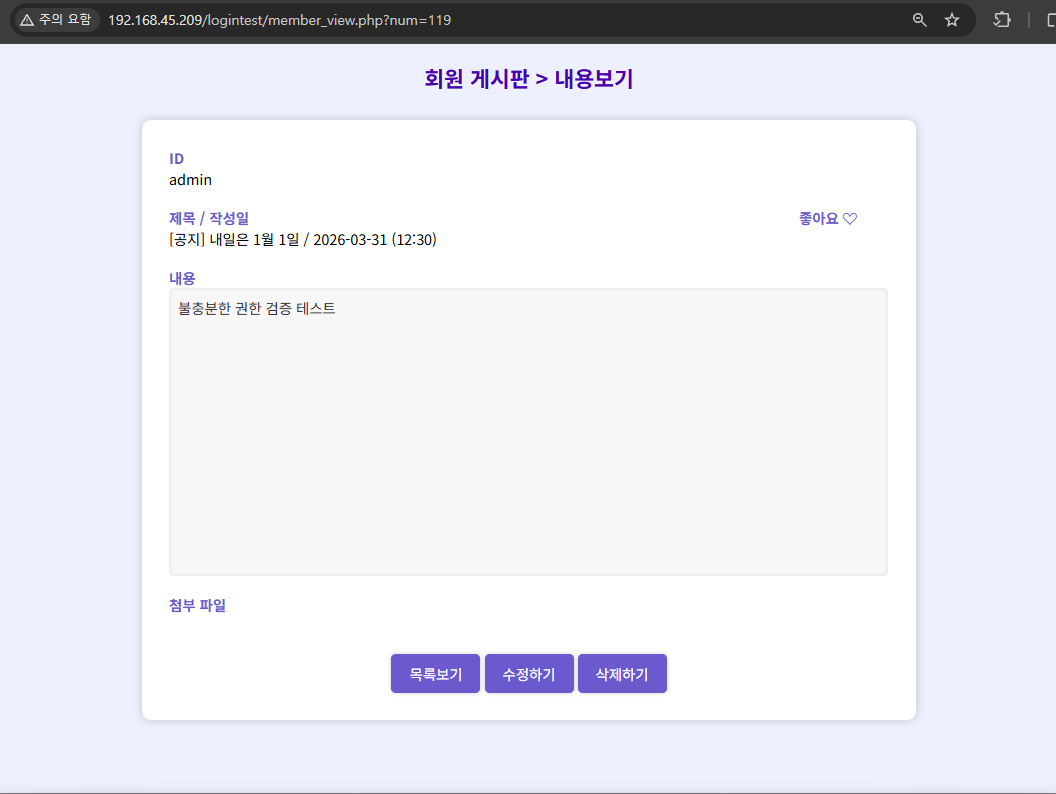 Figure 6: test 계정이 admin 게시글을 수정한 후에도 admin으로 표시됨
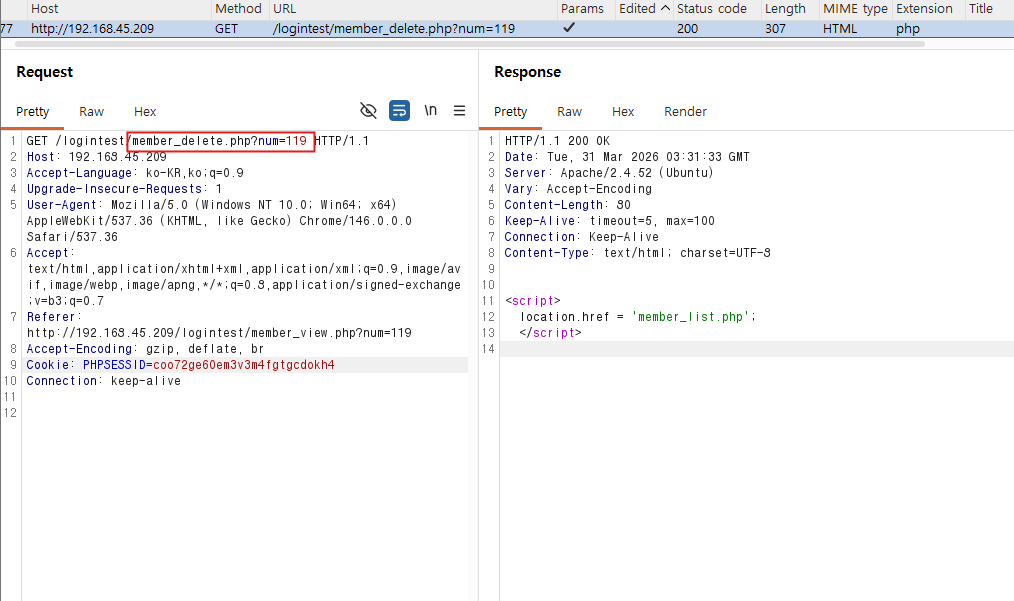 Figure 7: 일반 계정으로 관리자 게시글 삭제 가능
2.5 파일 다운로드 취약점
파일 다운로드 기능에서 경로 조작이 가능하여 외부 사용자가 로컬 파일을 임의로 다운로드할 수 있습니다. ../../../../../etc/passwd와 같은 상대 경로가 허용되어 민감 정보가 노출되었습니다.
- 영향: 시스템 파일 유출, 내부 정보 노출
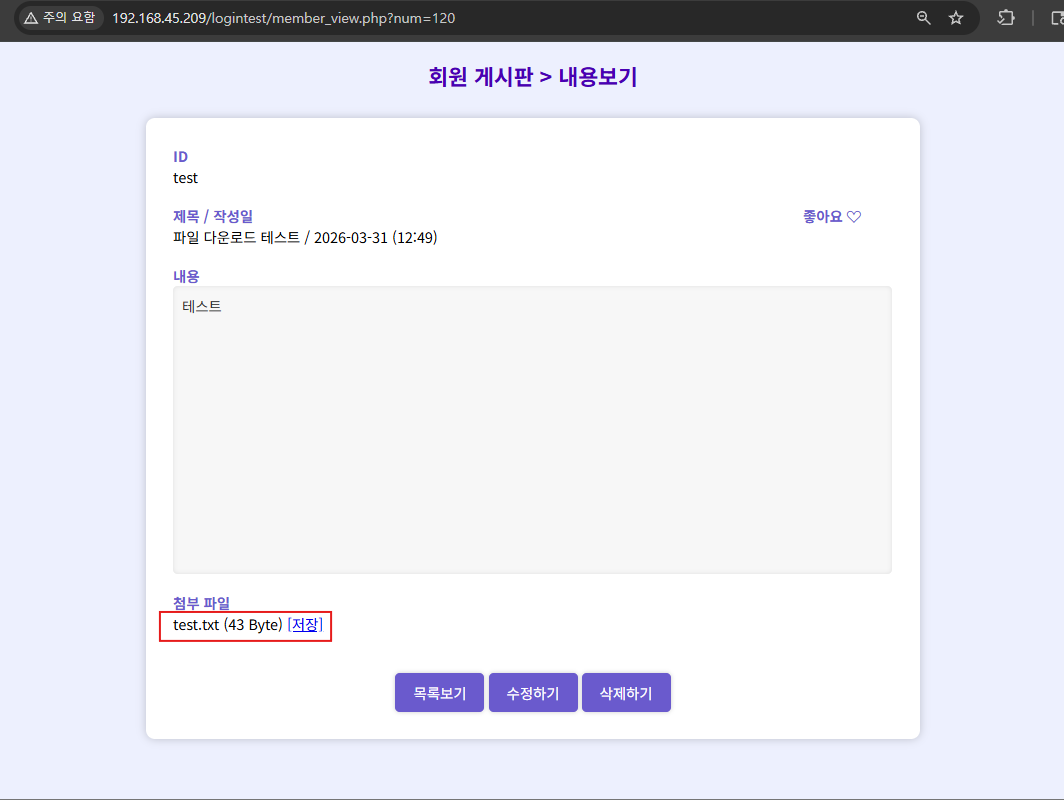 Figure 8: 파일 다운로드 페이지 접근
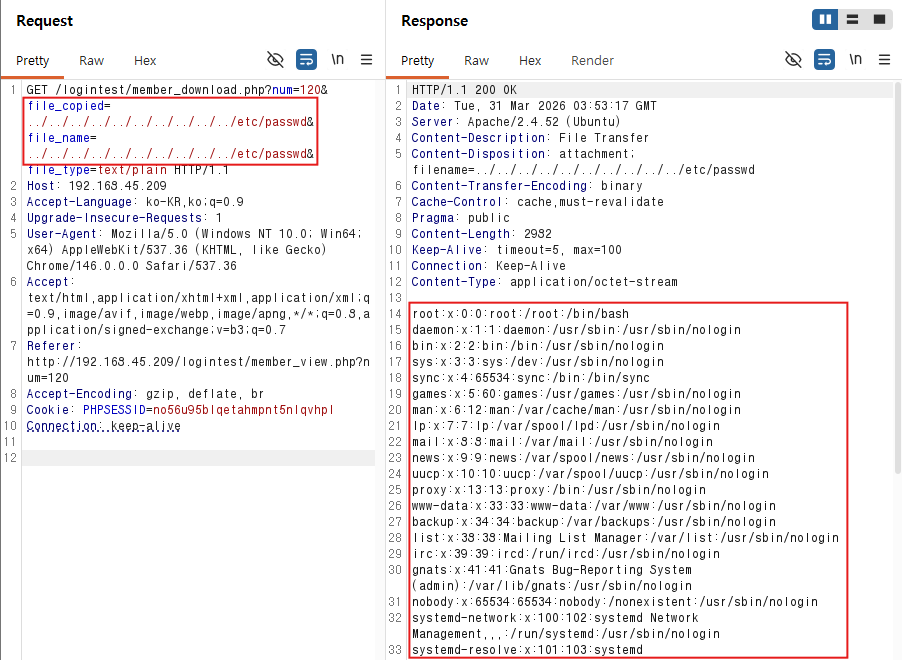 Figure 9: /etc/passwd 파일 노출됨
2.6 데이터 평문 전송
로그인 시 비밀번호가 암호화되지 않은 평문으로 전송됩니다. 네트워크 도청 시 인증 자격 증명이 그대로 노출됩니다.
- 영향: 인증 정보 탈취, 계정 탈취, 추가 권한 악용
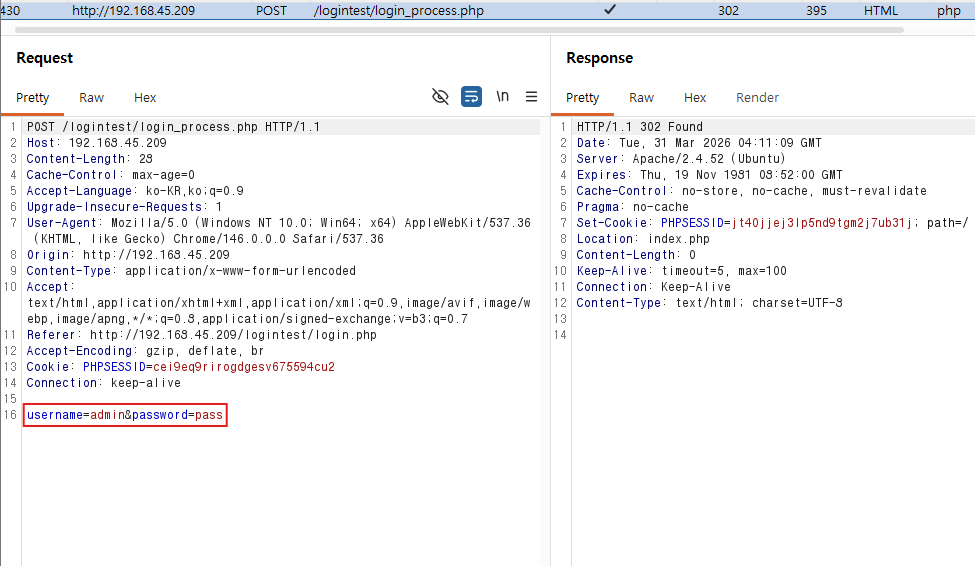 Figure 10: 로그인 시 평문으로 전송되는 비밀번호
3. 영향도 분석 (Impact Assessment)
3.1 영향 요약
| 취약점 | 영향 |
|---|---|
| 에러 페이지 정보 노출 | 시스템 정보 수집 및 추가 공격 벡터 제공 |
| 약한 비밀번호 정책 | 계정 무단 접근 및 인증 우회 가능성 증가 |
| 불충분한 인증 | 개인정보 및 사용자 데이터 노출 |
| 불충분한 권한 검증 | 관리자 기능 악용, 데이터 위변조 |
| 파일 다운로드 취약점 | 로컬 파일 유출, 내부 시스템 정보 노출 |
| 데이터 평문 전송 | 인증 자격 증명 탈취 및 계정 도용 |
3.2 예상 공격 시나리오
- 일반 사용자 권한에서 취약점 악용이 가능하며, 조합 시 심각한 공격으로 확장될 수 있습니다.
- 예: 약한 비밀번호를 통해 계정 접근 후, 권한 검증 미흡으로 관리자 기능을 악용하거나 평문 전송을 통해 추가 계정 정보를 탈취할 수 있습니다.
4. 보안 대응 (Remediation)
4.1 에러 페이지 처리 개선
- 사용자에게는 일반화된 에러 메시지만 노출하고, 상세 정보는 서버 로그에만 기록합니다.
- 404/500 페이지에 민감 정보가 포함되지 않도록 커스텀 에러 페이지를 적용합니다.
4.2 비밀번호 정책 강화
- 최소 길이 및 문자 조합 요구 사항을 적용합니다.
- 기본적인 비밀번호 블랙리스트를 도입하고, 단순 비밀번호 등록을 차단합니다.
4.3 인증 및 권한 검증 강화
- 마이페이지 접근 시 사용자 본인 여부를 추가로 검증합니다.
- 관리자 전용 기능은 서버 측에서 반드시 권한 검증을 수행합니다.
- 모든 권한 판단은 클라이언트가 아닌 서버에서 처리해야 합니다.
4.4 파일 다운로드 경로 검증
- 사용자 입력을 경로로 직접 사용하지 않습니다.
- 화이트리스트 기반 파일 접근 또는 고정된 다운로드 경로만 허용합니다.
- 경로 순회(
../) 검증을 수행하여 임의 파일 접근을 차단합니다.
4.5 데이터 전송 보안 적용
- 로그인 및 민감 데이터 전송에 HTTPS를 적용합니다.
- 가능하면 비밀번호는 전송 전에 추가적으로 해시하거나 토큰 기반 인증을 적용합니다.
4.6 조치 우선순위
| 우선순위 | 조치사항 | 예상 소요 |
|---|---|---|
| Critical | HTTPS 적용 및 평문 전송 차단 | 1일 이내 |
| High | 파일 다운로드 경로 검증 | 1~2일 |
| High | 인증/권한 검증 로직 강화 | 1~2일 |
| Medium | 비밀번호 정책 강화 | 1~2일 |
| Medium | 에러 페이지 정보 노출 방지 | 1일 |
5. 결론 (Conclusion)
이번 진단을 통해 회원 게시판 시스템에서 다수의 보안 취약점이 발견되었습니다. 특히 파일 다운로드 경로 조작, 로그인 정보 평문 전송, 권한 검증 미흡은 즉시 수정이 필요합니다.
사용자 입력은 항상 불신하고, 인증 및 권한 검증은 서버 측에서 일관되게 처리해야 합니다.
권고사항
- 즉시 조치: HTTPS 적용 및 평문 전송 차단
- 즉시 조치: 파일 다운로드 경로 검증 및 경로 순회 방지
- 단기 조치: 인증/권한 검증 강화
- 단기 조치: 약한 비밀번호 차단 및 에러 정보 노출 방지
Report Information
- 작성자: z1N
- 작성일: 2026-03-14
- 문서버전: 1.0
- 보안등급: 내부용 (Internal Use Only)